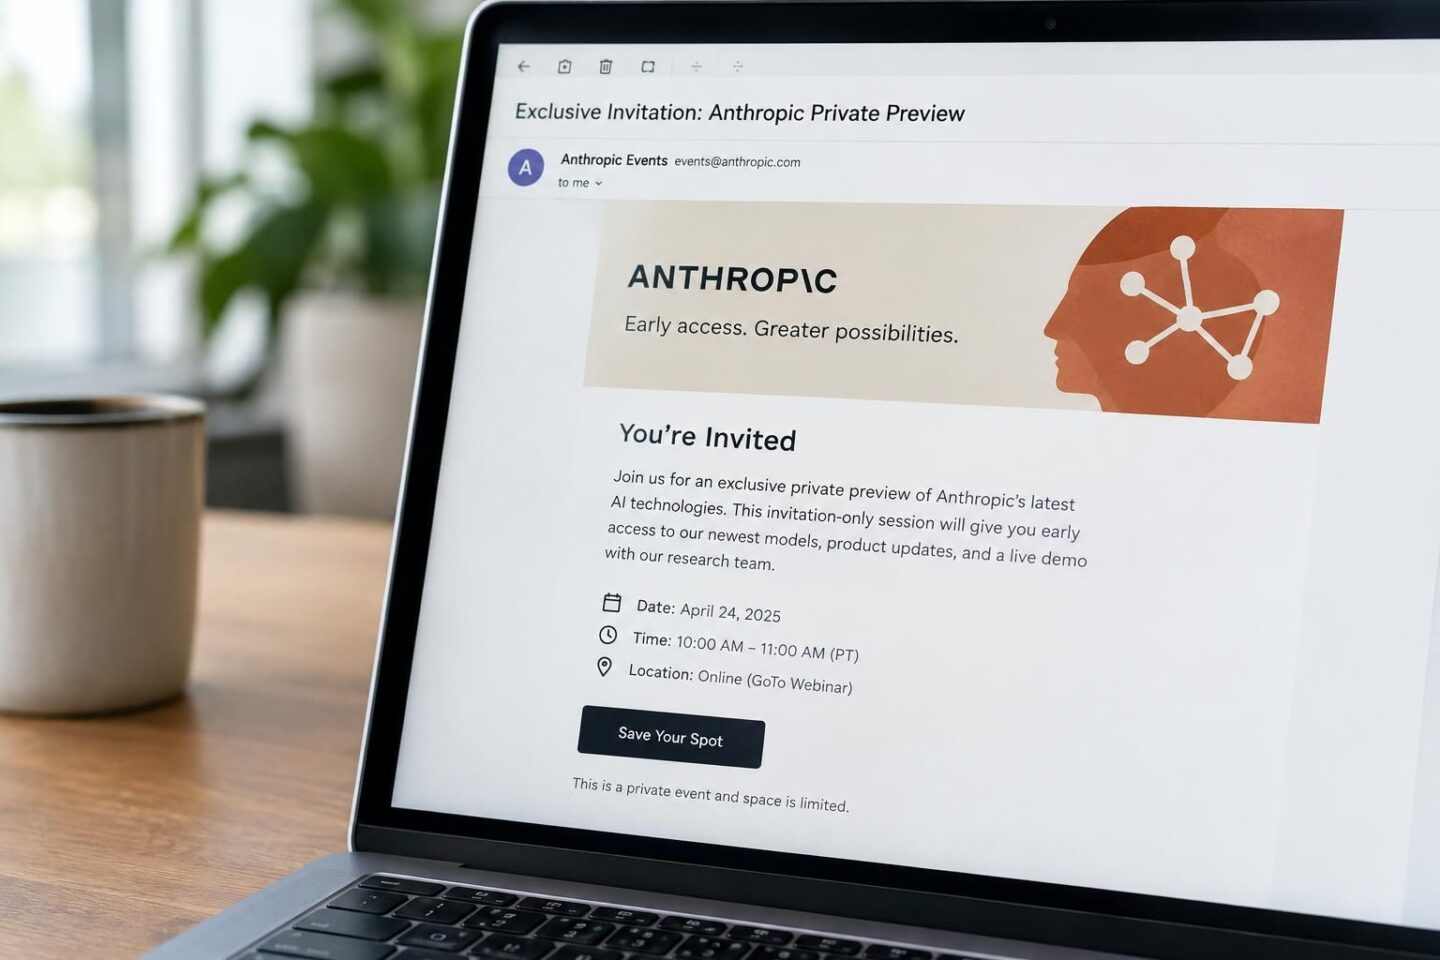
Una nuova campagna di phishing usa il nome di Anthropic per rubare credenziali aziendali. Lo descrive la società di sicurezza Cofense: le vittime ricevono un invito a un’anteprima privata, riservata a pochi, delle ultime tecnologie dell’azienda. L’obiettivo reale sono le password di Google e Microsoft.
L’esca è costruita con cura. L’email imita l’invito a un webinar e sfrutta il marchio GoTo Webinar, una piattaforma diffusa le cui email di convocazione di solito non vengono bloccate dai sistemi di sicurezza. Chi clicca per registrarsi finisce su un indirizzo compromesso. Da lì parte un percorso a più tappe: pagina di registrazione in stile Zoom, controlli CAPTCHA che tengono lontani scanner, VPN e analisi via Tor, infine false schermate di login di Google e Microsoft.
Gli utenti Microsoft perdono sia nome utente sia password. La pagina falsa di Google, secondo l’analisi, sembra catturare solo il nome utente, probabilmente per un errore di configurazione. In ogni caso un accesso rubato permette agli attaccanti di spostarsi dentro i sistemi aziendali. Qualche indizio resta per chi guarda con attenzione: un mittente firmato \”Austin from nthropic\”, loghi di servizi diversi mescolati nella stessa pagina e domini ingannevoli come office.com-access-sharepoint.com.
Il motivo della scelta è la cronaca. Frank Dickson di Dickson Research spiega che l’invito vende esclusività e fa leva sulla paura di restare fuori. Ogni organizzazione sta cercando di capire dove collocare l’intelligenza artificiale, e un’anteprima privata delle novità di Anthropic è l’invito che un dipendente ambizioso vorrebbe accettare. Secondo Dickson gli attaccanti non hanno scelto Anthropic a caso: prendono il nome più caldo del momento, e il mese prossimo potrebbe essere un altro.
Anthropic è già finita nel mirino di altre operazioni. A ottobre Proofpoint ha attribuito al gruppo TA419, allineato alla Cina, campagne contro esperti di politiche sull’IA negli Stati Uniti, con email che imitavano un dirigente Anthropic e un’ex funzionaria della Casa Bianca. Quel caso era mirato e di tipo spionistico. Quello descritto da Cofense punta invece a un pubblico aziendale ampio.
Le difese indicate dagli esperti vanno oltre la vigilanza dei singoli. Dickson consiglia autenticazione a più fattori resistente al phishing, reset delle credenziali e verifica indipendente di ogni invito legato all’IA, senza affidarsi alla capacità dei dipendenti di riconoscere ogni falso. Chi ha inserito i dati nella finta pagina deve revocare le sessioni attive e controllare gli accessi sospetti, oltre a cambiare la password.
Il bersaglio cambierà, il meccanismo resterà. Ogni annuncio atteso dal mercato, da un nuovo modello a una lista d’attesa, diventa un’occasione per i truffatori. Le aziende che trattano gli inviti legati all’IA come una categoria di rischio, con canali ufficiali di verifica, riducono lo spazio di manovra.