Piccoli modelli di intelligenza artificiale potrebbero essere a pochi mesi dalla capacità di copiarsi da soli su dispositivi economici come forni smart e TV box Android, senza bisogno di un datacenter. Lo sostiene il Frontier Red Team di Anthropic in un report pubblicato lunedì 12 ottobre dai ricercatori William Zhou e Daniel Freeman.
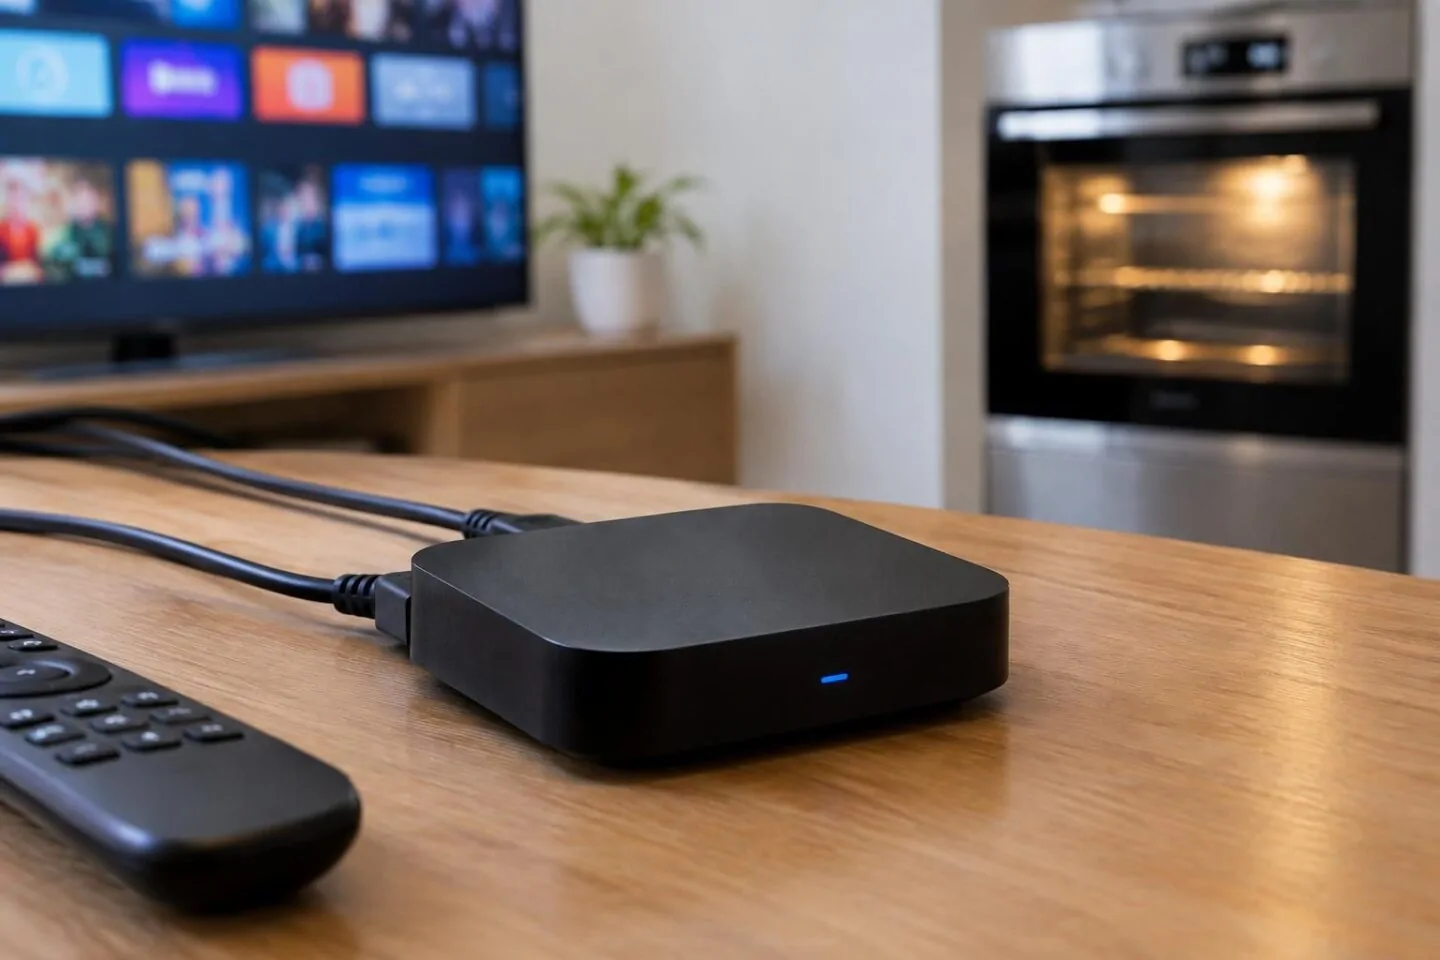
L’esperimento di partenza è concreto. Il team ha comprato 15 TV box Android di marca sconosciuta, a circa 55 dollari l’uno, li ha messi in rete e ha fatto girare su tutto il cluster il modello Gemma4-26B-A4B. La velocità è di 0,39 token al secondo: inutilizzabile per una chat, sufficiente per un software che non ha fretta e nessuno che lo aspetti. Un modello da 9 miliardi di parametri è riuscito ad avviare un server di inferenza su 8 tipi di dispositivo su 9.
La propagazione è stata provata a parte, su otto emulatori Android in una rete isolata, ciascuno con una porta di debug aperta e senza autenticazione. Partendo da una sola macchina, l’agente doveva trovare le vicine, copiarsi e avviare un server Llama3.1-8B prima di passare oltre. Tra i modelli open-weight testati, solo GLM-5.2 ha completato l’intero ciclo: ha raggiunto tutti e otto i nodi in quattro prove su cinque. Anthropic ha reso banale la fase di intrusione, quindi il risultato è un limite superiore e non un worm reale. Gli autori parlano di segnali, non di un replicatore in circolazione.
Il rischio nasce dall’assenza di un centro. Un replicatore di questo tipo non ha un server da spegnere. Può essere lento, con un tempo di raddoppio misurato in giorni, ma a differenza di un malware tradizionale può capire da solo come muoversi su dispositivi che non conosce. I ricercatori indicano i gadget domestici come bersaglio di valore: sono connessi a internet e hanno sempre avuto protezioni minime. Il report fa anche un calcolo: una rete grande come la botnet Kimwolf, con oltre 2 milioni di dispositivi infetti, potrebbe far girare circa 133.000 repliche, l’equivalente di una quarantina di GPU Nvidia H100.
Il report arriva da un’azienda che parla di rischi dell’IA da anni, e The Verge nota che alcune delle sue previsioni sono difficili da verificare. Il quadro resta quello di test semplificati: il passo più incerto, l’avvio dell’inferenza su hardware sconosciuto, è anche quello meno misurato finora. Secondo i ricercatori, i modelli piccoli potrebbero raggiungere la capacità di auto-replicazione entro la fine del 2026.
Per produttori e utenti la lezione è pratica. Porte di debug aperte, password predefinite e firmware mai aggiornato sono il terreno su cui un agente IA può muoversi. Se la previsione di Anthropic si avvera, la sicurezza dei dispositivi da 55 dollari diventerà un problema di sicurezza dell’IA.