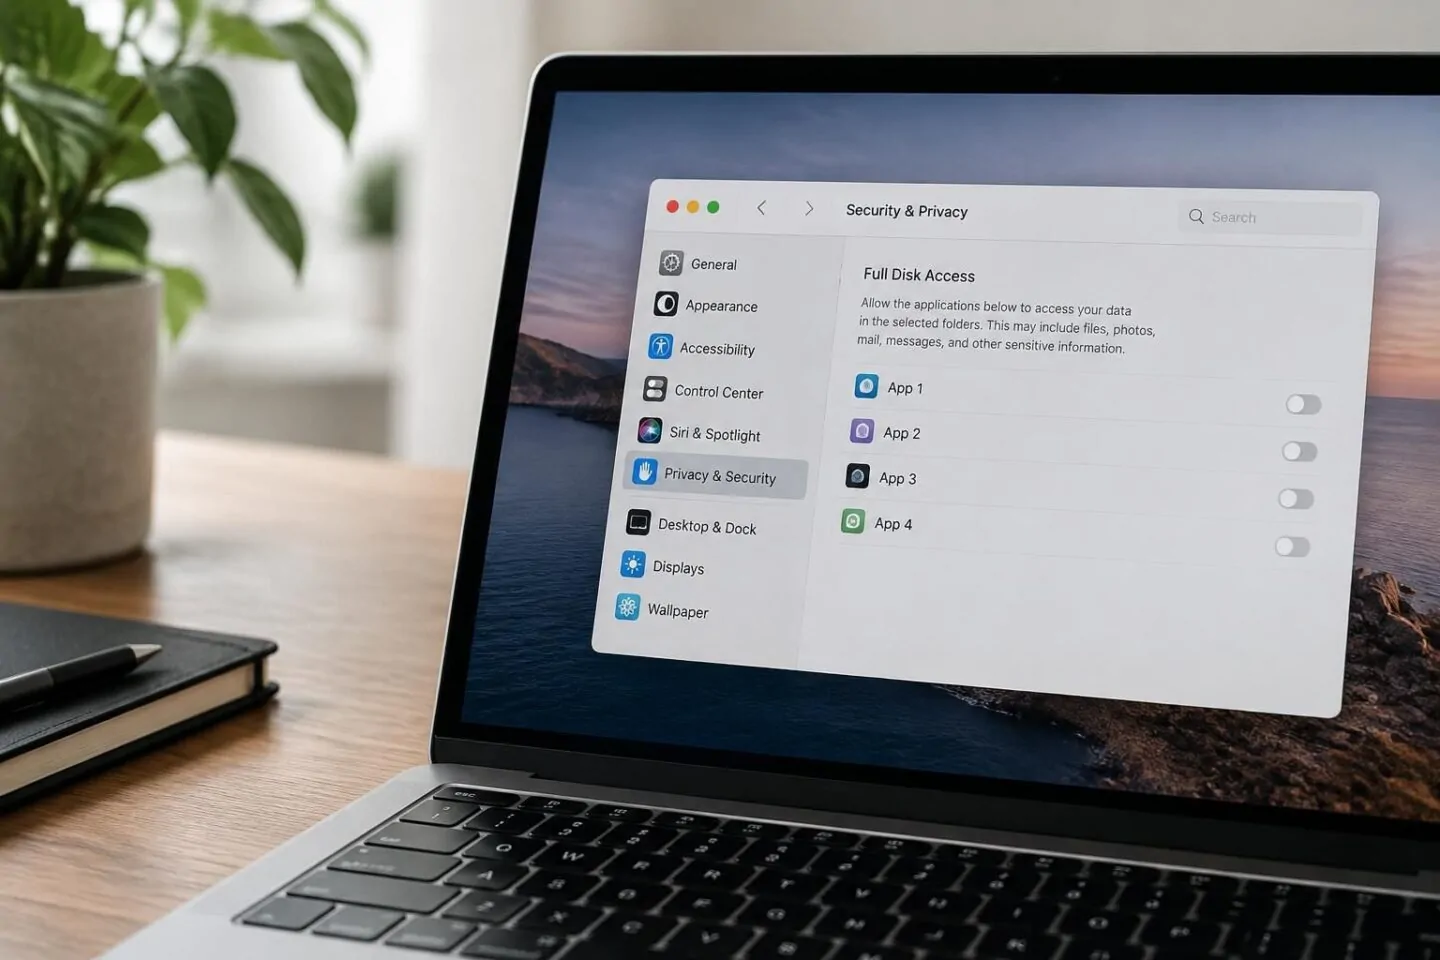
Apple ha annunciato che modificherà i controlli sul permesso Full Disk Access in macOS, citando i rischi di sicurezza legati agli agenti di intelligenza artificiale. Il cambiamento arriva dopo che alcuni sviluppatori hanno sfruttato questa impostazione per dare ai propri agenti AI accesso a file, mail, messaggi e cronologia di navigazione degli utenti, spesso senza che questi ultimi ne fossero pienamente consapevoli.
Il Full Disk Access è uno dei permessi più ampi disponibili in macOS. Una volta concesso, un’applicazione può aggirare le protezioni normalmente attive e leggere dati che sarebbero altrimenti inaccessibili, inclusi backup, contenuti di Mail e iMessage, e la cronologia del browser. Era stato pensato per software di backup e strumenti di sicurezza che richiedono un accesso profondo al sistema. Ora, con la diffusione degli agenti AI sul desktop, quella stessa funzione è diventata una porta aperta su dati estremamente sensibili.
Il caso che ha accelerato la decisione di Apple riguarda Muse, l’agente AI di Meta. Un giornalista ha denunciato che Muse avrebbe letto i suoi messaggi privati su Mac, pur senza aver concesso esplicitamente quel permesso. Meta ha contestato la ricostruzione, ma l’episodio ha sollevato domande concrete sul livello di fiducia che gli utenti possono riporre negli agenti AI installati sul desktop. A complicare il quadro, un ricercatore di sicurezza ha documentato ulteriori vulnerabilità nell’app Mac di Muse. Anche ChatGPT per Mac era già finito nel mirino: una falla nell’applicazione avrebbe potuto consentire l’accesso a dati sensibili da parte di attori esterni.
Apple ha pubblicato un avviso sul portale per sviluppatori il 2 ottobre 2026, con tono diretto: “alcuni sviluppatori stanno usando il Full Disk Access in modi che potrebbero mettere gli utenti a rischio, esponendo tutto ciò che è sul sistema senza che gli utenti ne abbiano piena consapevolezza.” La società ha aggiunto che per le app di comunicazione il problema si estende anche alla privacy delle persone con cui l’utente interagisce. I nuovi controlli richiederanno un’azione esplicita da parte dell’utente per concedere questo livello di accesso, ma Apple non ha ancora comunicato una data precisa per l’implementazione né i dettagli tecnici delle modifiche.
Il tema di fondo va oltre un singolo caso. Gli agenti AI che girano sul desktop — da Muse di Meta a ChatGPT di OpenAI, fino ad altri assistenti personali in rapida diffusione — hanno bisogno di accedere ai dati locali per essere utili. Ma più accesso significa più superficie esposta. Apple lo dice esplicitamente: man mano che questi agenti diventano più capaci e autonomi, i rischi associati a questo livello di accesso cresceranno. Non è una questione di app mal costruite: è una tensione strutturale tra utilità e protezione dei dati che l’intero settore dovrà affrontare.
La mossa di Apple potrebbe spingere altri produttori di sistemi operativi a rivedere le proprie politiche sui permessi in ottica AI. Sul lungo periodo, è probabile che il settore converga verso modelli di accesso granulare — dove l’agente accede solo a ciò che serve, solo quando serve, con una conferma attiva dell’utente. Il problema è che questa granularità, se mal implementata, rischia di tradursi in una cascata di richieste di autorizzazione che gli utenti finiranno per ignorare. La vera sfida non è tecnica: è progettare interfacce di consenso che le persone capiscano davvero.