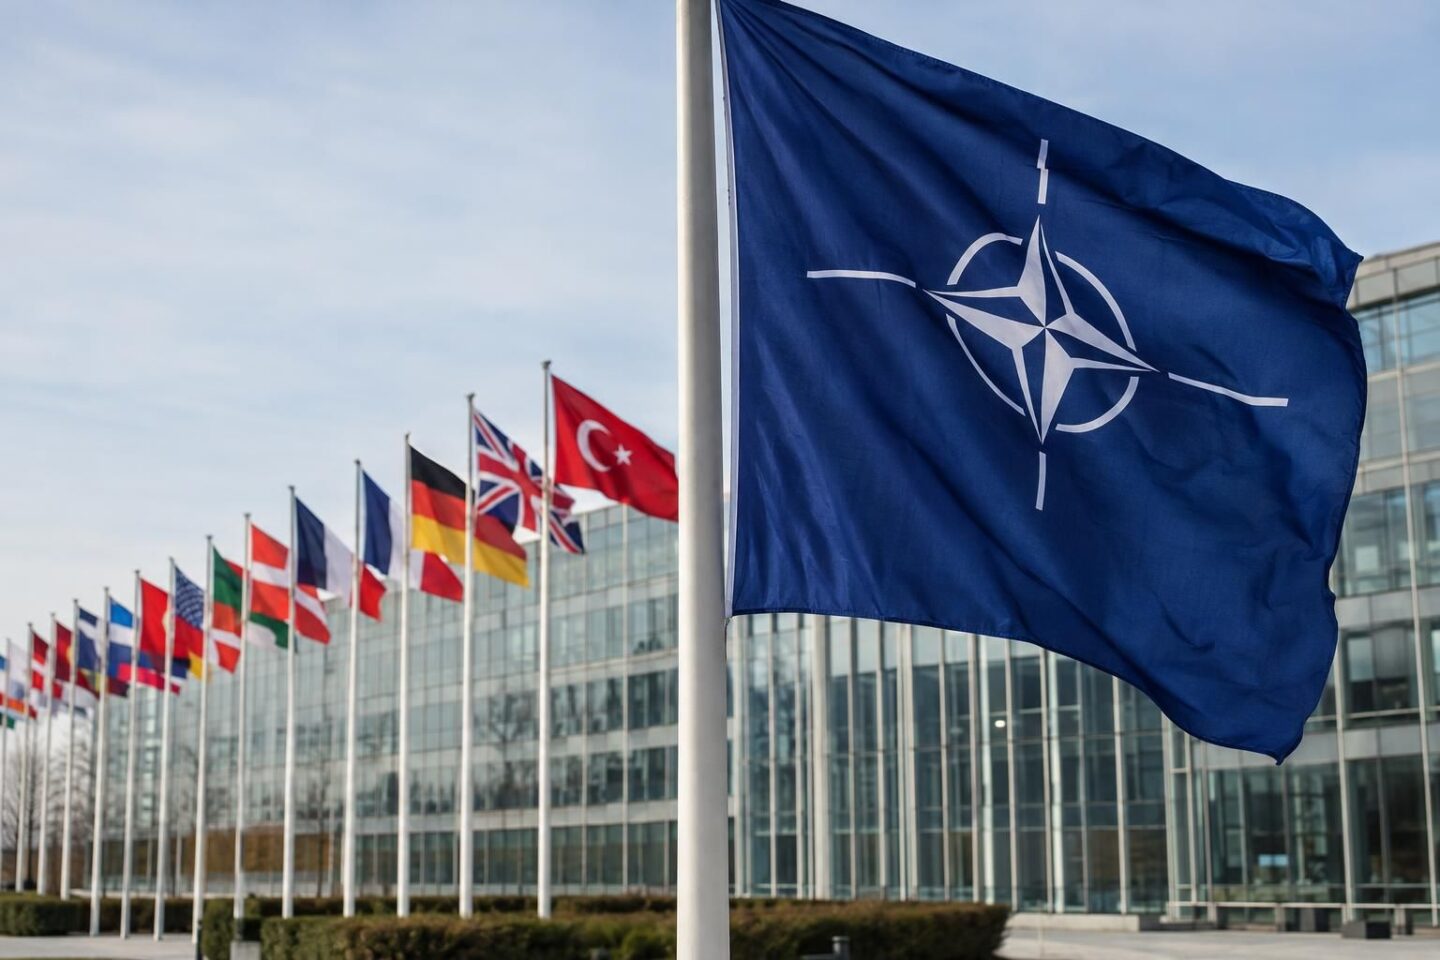
OpenAI ha annunciato il 17 novembre di lavorare con l’agenzia per le comunicazioni e l’informazione della NATO, l’NCIA, per dare alle istituzioni centrali dell’alleanza accesso ai modelli di cybersicurezza del programma Daybreak. Il dato che colpisce: la NATO avrebbe già usato fino a 300 miliardi di token al mese, tra input e output.
Gli strumenti servono a lavori autorizzati: cercare falle nel software, indagare su attività di rete sospette, confermare le vulnerabilità, scrivere e testare le correzioni. Sasha Baker, responsabile della politica di sicurezza nazionale di OpenAI, ha spiegato che l’obiettivo è aiutare i difensori a trovare e correggere i problemi prima che lo facciano gli attaccanti. L’azienda precisa che ogni richiesta di accesso viene esaminata e che l’approvazione non è automatica.
Daybreak non è limitato alla NATO. OpenAI cita tra i destinatari l’agenzia europea ENISA, l’ANSSI francese e le agenzie nazionali di Germania e Polonia. I risultati concreti per ora sono due. L’ENISA ha individuato quattro vulnerabilità in software usato dalle istituzioni UE, e le correzioni sono state pubblicate per tutte. Il CERT Polska ha scoperto sei falle in MikroTik RouterOS e ha coordinato la segnalazione con il produttore.
Restano molti punti oscuri. OpenAI non ha indicato quali modelli usi la NATO, quando sia iniziato l’accordo e a quali condizioni economiche. Il numero di token misura il consumo, non l’efficacia della difesa. Un resoconto del centro di eccellenza NATO per la cyberdifesa, a Tallinn, conferma l’uso di Daybreak solo nell’esercitazione Crossed Swords 2026, cinque giorni a inizio novembre con oltre 250 partecipanti da più di 40 paesi. Non risulta, da fonti ufficiali, un impiego di routine sulle reti reali dell’alleanza.
Un rapporto di ENISA e CERT-EU aggiunge cautele tecniche. L’esperimento su 27 codebase, svolto con modelli di OpenAI e Anthropic, ha riguardato il codice sorgente e non applicazioni in esercizio. Senza il contesto di installazione, i modelli possono sbagliare la valutazione della gravità di una falla. Per questo il lavoro prevede verifiche umane.
Sullo sfondo c’è la concorrenza. Daybreak è nato quest’anno in competizione con il Project Glasswing di Anthropic, e ad agosto OpenAI lo ha esteso con due livelli di accesso e un modello pensato per i ricercatori di sicurezza. Se i governi europei adotteranno questi strumenti su larga scala, la scelta del fornitore diventerà una questione di sovranità digitale, e la richiesta di trasparenza su costi e modelli crescerà.