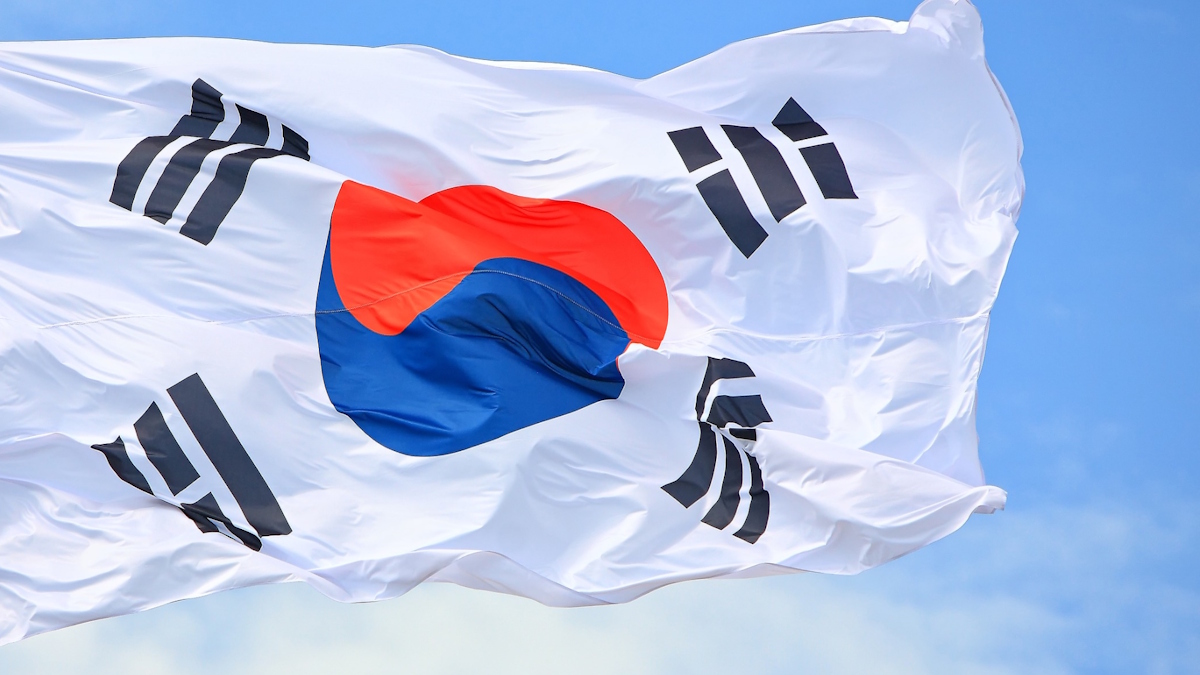
In un momento di crescente allarme per la sicurezza digitale nazionale, il presidente sudcoreano Lee Jae Myung ha lanciato un appello senza precedenti durante il suo discorso sul bilancio annuale, chiedendo la creazione di un’autorità governativa centrale e potente per la cybersecurity. La proposta mira a coordinare le funzioni di sicurezza informatica attualmente frammentate tra diversi ministeri e agenzie statali, unendo sotto un’unica entità la capacità di risposta alle minacce cibernetiche. Questa mossa politica segna un cambio di paradigma nella dottrina di difesa digitale della Corea del Sud, storicamente focalizzata su aspetti militari ma ora costretta ad affrontare le vulnerabilità civili e infrastrutturali.
Il presidente ha esplicitamente definito l’entità proposta come un “tsar” della cybersecurity, un termine che evoca un’autorità centrale con il potere di sovrascrivere le burocrazie locali e imporre standard uniformi. Lee ha sottolineato la necessità di un organismo in grado di supervisionare e coordinare le funzioni di sicurezza in tutto il governo, superando le forme istituzionali che spesso rallentano le risposte alle emergenze digitali. L’iniziativa non si limita alla sfera pubblica, ma prevede anche la formazione di un gruppo di lavoro pubblico-privato, coinvolgendo direttamente i principali attori del settore tecnologico e finanziario nella definizione delle strategie di protezione.
La spinta verso questa riforma radicale è arrivata immediatamente dopo una serie di intrusioni informatiche che hanno esposto gravi lacune nella protezione dei sistemi critici nazionali. Tra questi eventi, spicca l’attacco alla piattaforma di scambio Binance, che ha causato una perdita stimata di 6,3 miliardi di dollari, diventando il caso più eclatante di vulnerabilità finanziaria in Asia. Questo evento ha dimostrato come le difese attuali siano inadeguate contro minacce sofisticate e ben finanziate, costringendo il governo a rivedere rapidamente le proprie capacità di risposta. L’FBI ha recentemente espresso preoccupazione per il legame tra questi attacchi e le reti criminali organizzate, aumentando la pressione internazionale sulla Corea del Sud per adottare contromisure più efficaci.
L’architettura attuale della cybersecurity sudcoreana prevede competenze disperse tra il Ministero della Sicurezza e della Tecnologia dell’Informazione, la Polizia Nazionale e varie agenzie di intelligence, creando spesso sovrapposizioni e vuoti normativi. Il nuovo corpo proposto cercherebbe di eliminare queste inefficienze, centralizzando il comando e il controllo delle operazioni di difesa cibernetica. Gli esperti del settore hanno accolto con favore l’iniziativa, pur esprimendo cautela sulla complessità dell’implementazione. La sfida principale risiede nel bilanciare la necessità di una risposta rapida con i controlli democratici e la tutela della privacy dei cittadini, temi sempre più sensibili nell’era dell’AI.
Il discorso del presidente Lee è stato inserito nel contesto più ampio della competizione globale per la supremazia tecnologica, dove la Corea del Sud gioca un ruolo da protagonista grazie alla sua industria dei semiconduttori e delle telecomunicazioni. La protezione dei dati e delle infrastrutture digitali è diventata una questione di sicurezza nazionale, paragonabile alla difesa territoriale tradizionale. L’investimento previsto per il nuovo corpo di cybersecurity includerà non solo risorse umane, ma anche tecnologie all’avanguardia basate sull’intelligenza artificiale per il rilevamento delle minacce in tempo reale. Questa integrazione tecnologica mira a creare un sistema proattivo in grado di identificare e neutralizzare le minacce prima che causino danni significativi.
Mentre il parlamento sudcoreano esamina le implicazioni legislative della proposta, l’opinione pubblica mostra un supporto significativo alla necessità di una maggiore protezione digitale. La Corea del Sud rimane una delle nazioni più connesse al mondo, con una dipendenza critica dalle infrastrutture digitali che rende la cybersecurity una priorità assoluta. L’implementazione del nuovo corpo richiederà una collaborazione stretta tra settore pubblico e privato, nonché un dialogo continuo con gli alleati internazionali per condividere le migliori pratiche e le informazioni sulle minacce. Il successo di questa iniziativa potrebbe servire da modello per altri paesi che affrontano sfide simili nella protezione dei propri sistemi critici.

L'allarme sicurezza nel Regno Unito: entro due anni previsti attacchi alle infrastrutture critiche basati su AI
Il National Cyber Security Centre del Regno Unito ha emesso…